Aller au contenu
Retour au blog

API REST ou API SOAP : faites votre choix en fonction du contrat et du comportement

Gabriel CiociDernière mise à jour le 17 min read
API REST ou API SOAP : faites votre choix en fonction du contrat et du comportement
En bref : REST est un style architectural ; SOAP est un protocole de messagerie basé sur XML. Comparez le contrat réel du fournisseur, les clients pris en charge, les exigences de sécurité et le comportement en cas de défaillance, plutôt que de partir du principe que « REST » rime avec « JSON » ou que « SOAP » est synonyme de lenteur.

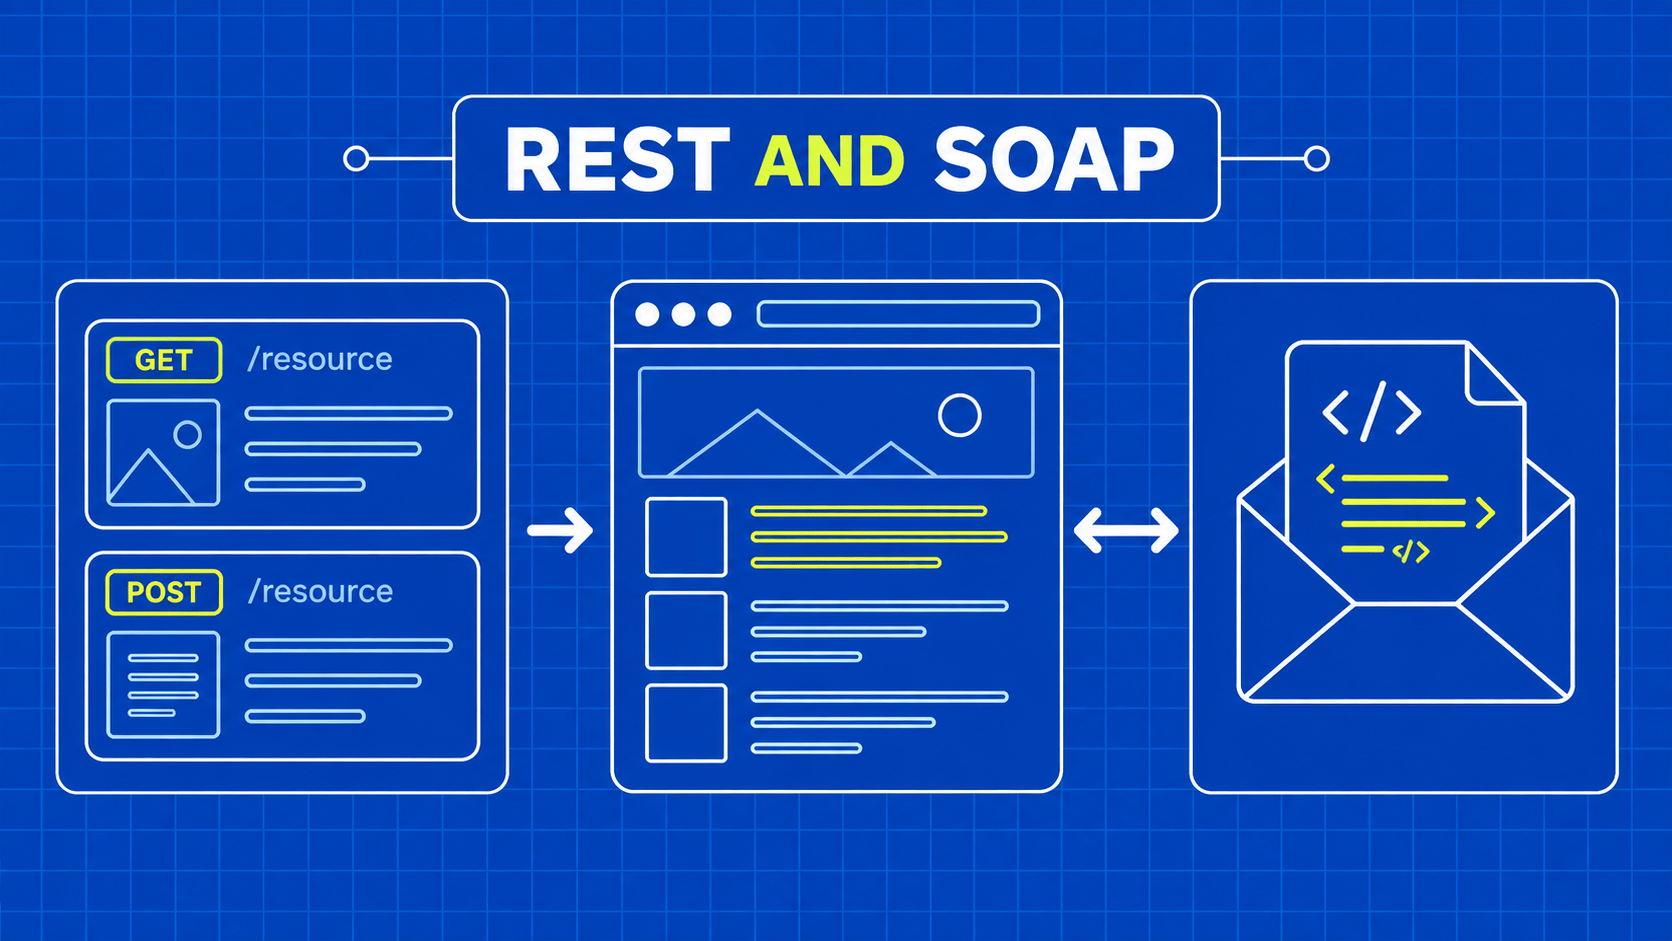
Un fournisseur propose un point de terminaison SOAP pour passer des commandes et un point de terminaison HTTP pour le catalogue, décrit comme REST. Votre équipe a besoin de données de stock fiables, pas d’un vainqueur dans un débat sur les protocoles. Le choix entre une API REST et une API SOAP commence par distinguer deux concepts différents : REST définit des contraintes sur la manière dont les composants interagissent, tandis que SOAP spécifie un cadre de messagerie avec une enveloppe et des règles de traitement.

Cette distinction modifie les questions que vous vous posez. Une réponse JSON ne permet guère de savoir si le service utilise une interface uniforme. Une enveloppe SOAP ne permet guère de savoir si le déploiement nécessite des signatures de messages ou garantit une livraison fiable. Ces propriétés doivent être vérifiées à partir du service réel et des spécifications qu’il prend en charge.

Ce guide suit une intégration hypothétique d’un fournisseur, de l’examen du contrat à la gestion des échecs. Les exemples sont des scénarios de conception, et non des requêtes exécutables adressées à un fournisseur réel. Vous verrez comment comparer des messages, évaluer les outils, planifier des tentatives de réessai et choisir entre une interface existante et une nouvelle. Cette même méthode aide une équipe d’ingénierie des données à exploiter des API tierces : identifiez d’abord les garanties opérationnelles dont vous avez besoin, puis vérifiez quelle interface les offre réellement.

Considérer l’API REST et l’API SOAP comme un choix contractuel

REST, abréviation de « Representational State Transfer », est un style architectural défini par des contraintes, notamment l’interaction sans état, la mise en cache et une interface uniforme. Il ne s’agit ni d’un format JSON, ni d’un langage de schéma, ni d’un nom de remplacement pour chaque point de terminaison HTTP. La définition originale de REST décrit une architecture, et non un modèle de requête imposé.

SOAP définit une enveloppe basée sur XML et un modèle de traitement des messages. Il fournit également un cadre d’extensibilité et un moyen de lier la messagerie aux protocoles sous-jacents. La spécification de messagerie SOAP 1.2 constitue la référence principale pour ce comportement de base. D’autres fonctionnalités souvent associées à SOAP proviennent de spécifications supplémentaires ou d’un déploiement particulier.

Utilisez la comparaison suivante pour établir des catégories avant d’évaluer une implémentation. Le terme « courant » décrit un modèle pratique, et non une règle que chaque service doit respecter.

Dimension

Interface orientée REST

Interface SOAP

Ce qui la définit

Contraintes architecturales sur les interactions

Enveloppe de message et règles de traitement

Modèle d'intégration commun

Ressources et représentations via HTTP

Messages structurés échangés via une liaison définie

Format de représentation

Non limité à JSON

L'enveloppe SOAP utilise XML

Artéfact de contrat à demander

Documentation relative à l’interface et au type de média, souvent une description d’API

Description du service, schémas, détails de liaison et exigences en matière de politique

Informations d’erreur à examiner

Statut HTTP ainsi que la représentation documentée de l’erreur

Erreur SOAP ainsi que le comportement de l'état de la liaison sous-jacente

Sécurité à vérifier

Contrôles effectifs de transport, d’identité, d’autorisation et d’application

Ces contrôles ainsi que tout profil de sécurité des messages requis

Preuves de performance

Mesures de la charge de travail réelle

Mesures de la charge de travail réelle

Pour une définition plus stricte du côté REST, consultez les six contraintes architecturales des API REST. Une API HTTP pragmatique peut s’avérer utile même si elle ne respecte pas toutes les contraintes. Lors d’une évaluation comparant une API REST à une API SOAP, notez clairement cette distinction afin que votre comparaison n’attribue pas des propriétés non implémentées à une étiquette séduisante.

Suivez l’opération d’un fournisseur via les deux interfaces

Supposons que vous ayez besoin de la description actuelle du produit A17. Une interface HTTP orientée ressources pourrait identifier ce produit à l’aide d’un URI et récupérer une représentation via la méthode GET. La représentation pourrait être au format JSON, XML ou tout autre type de média pris en charge. La sémantique de la méthode et les métadonnées de la réponse font partie intégrante de l’interaction, et pas seulement les champs du corps du message.

Une interface SOAP pourrait exposer une opération de recherche de produit dont l’entrée inclut l’identifiant du produit. Un client envoie le message XML documenté dans l’enveloppe SOAP, puis interprète la réponse correspondante. Dans ce service hypothétique, l’opération métier est véhiculée par le contrat de message. Ne partez pas du principe que toutes les interfaces SOAP fonctionnent selon le modèle des appels de procédure à distance ; SOAP peut également transporter des messages orientés document.

Les deux implémentations doivent répondre aux mêmes questions métier. A17 est-il un produit ou une variante commercialisable ? Quelle devise s'applique ? La description est-elle localisée ? Un champ de stock vide signifie-t-il « zéro », « inconnu » ou « non autorisé » ? Aucun choix de transport ne permet de résoudre les ambiguïtés sémantiques métier.

Pour tester une API REST par rapport à une API SOAP, créez un petit ensemble de résultats attendus au niveau du domaine métier et mappez les deux interfaces à cet ensemble. Incluez un produit existant, un identifiant inconnu, un champ indisponible et un appelant sans accès. Vérifiez si le client peut distinguer ces résultats sans inspecter une chaîne non documentée dans un message lisible par l’homme.

Ne pas inclure d’exemples de requêtes dans la première comparaison tant que vous ne disposez pas du contrat effectif. Inventer un point de terminaison ou un espace de noms XML plausible peut donner l’impression que l’intégration est plus simple qu’elle ne l’est en réalité. Demandez au fournisseur un exemple d’échange pris en charge dont les identifiants ont été supprimés, puis identifiez les en-têtes, les types de médias, les URI d’espace de noms et les champs requis.

Notez également les détails relatifs à la version. SOAP 1.1 et SOAP 1.2 ne sont pas interchangeables simplement parce qu’ils utilisent tous deux le langage XML. L’espace de noms de l’enveloppe et les conventions HTTP diffèrent. La partie 2 de SOAP 1.2 décrit sa liaison HTTP et ses fonctionnalités associées ; utilisez la version documentée par le fournisseur au lieu de mélanger des exemples issus de versions différentes.

Comparez les outils de gestion des contrats et la gestion des changements

Une description de service peut réduire le travail répétitif des clients, mais elle ne peut pas éliminer les décisions métier. Le code généré peut sérialiser correctement une date tout en vous laissant dans l’incertitude quant à savoir si celle-ci correspond à un jour calendaire local du fournisseur ou à un instant en UTC. Considérez les clients générés comme des outils de contrat, et non comme des substituts à la compréhension du service.

Les services SOAP utilisent couramment des descriptions WSDL associées à des schémas XML. Ces artefacts permettent d’identifier les interfaces, les types de messages, les liaisons et les points de terminaison des services. Le guide d’introduction au WSDL du W3C explique ces responsabilités. Vérifiez quelle version du WSDL et quelles extensions votre outil choisi prend en charge avant de supposer qu’il peut exploiter une description particulière d’un fournisseur.

Une API HTTP orientée REST peut également disposer d’une description lisible par machine, de schémas, de clients générés et d’une validation stricte. REST n’exige pas de contrat informel. À l’inverse, la réception d’un fichier WSDL ne prouve pas que l’implémentation le respecte ni que toutes les exigences opérationnelles pertinentes y figurent.

Pour un service existant, testez le contrat à l’aide de la bibliothèque cliente exacte que vous prévoyez de déployer. Importez les artefacts, effectuez une lecture sans risque dans l’environnement de test du fournisseur et examinez le message obtenu. Vérifiez si l’outil préserve les champs facultatifs, la qualification d’espace de noms, les énumérations et la précision numérique comme l’exige le contrat.

La gestion des changements doit faire partie intégrante de l’évaluation comparant les API REST et SOAP dès le départ. Demandez qui annonce les changements de compatibilité, pendant combien de temps les anciens consommateurs resteront pris en charge, et si des fixtures de test sont disponibles avant le déploiement. Un champ ajouté peut encore perturber un consommateur qui rejette les données inconnues ; un champ renommé peut disparaître silencieusement chez un consommateur qui l’ignore.

Pour un nouveau service, optez pour des règles de compatibilité explicites et testez-les avec des consommateurs représentatifs. Pour un fournisseur existant, isolez les détails du contrat externe dans un adaptateur afin que le reste de votre pipeline ne dépende pas des noms de classes générés ni de la structure brute des réponses. Cette délimitation réduit l’ampleur d’une migration ultérieure, même si le protocole reste inchangé.

Évaluez la sécurité en fonction du comportement en production

Aucun de ces deux styles d’interface ne fournit à lui seul l’autorisation applicative. Un service qui authentifie votre compte doit tout de même déterminer si vous êtes autorisé à consulter le produit demandé, à modifier une commande ou à récupérer le rapport d’un autre client. Testez ces décisions à l’aide des identités de test prises en charge par le fournisseur et des scénarios autorisés.

Distinguez la protection du transport de la protection des messages. Le protocole TLS protège une connexion entre ses points d’extrémité. Dans un système comportant des passerelles et des intermédiaires, identifiez où ces connexions se terminent et quels composants peuvent lire la charge utile. Déterminez ensuite si le message lui-même nécessite une protection qui s’étende au-delà d’une seule connexion de transport.

Les déploiements SOAP peuvent utiliser WS-Security pour des mécanismes au niveau du message, tels que les jetons de sécurité, les signatures et le chiffrement. Il s’agit d’exigences supplémentaires qui doivent être sélectionnées et mises en œuvre ; elles ne sont pas automatiquement activées par une enveloppe XML. La spécification OASIS SOAP Message Security définit ce cadre.

Lors d’une comparaison entre une API REST et une API SOAP, demandez le profil de sécurité pris en charge exact plutôt qu’une simple affirmation selon laquelle une option est « sécurisée pour l’entreprise ». Déterminez qui émet les identifiants, quelle est leur durée de validité, où sont stockées les clés de signature et comment le serveur traite les messages qu’il ne peut pas valider. Vérifiez ces détails par rapport aux systèmes d’identité et aux systèmes opérationnels existants de l’équipe.

L’analyse syntaxique mérite également une attention particulière. Traitez les fichiers XML et JSON externes comme des données d’entrée non fiables, imposez des limites de taille raisonnables et configurez les analyseurs syntaxiques conformément aux recommandations de sécurité de la bibliothèque choisie. Évitez d’enregistrer les corps bruts des requêtes ou des réponses dans les journaux généraux lorsqu’ils contiennent des identifiants ou des informations client. Le simple fait d’indiquer un protocole ne garantit pas la sécurité de la configuration d’un analyseur syntaxique.

Le comportement du navigateur constitue une couche distincte de l’intégration. Si un point de terminaison dépend d’une session de navigateur connectée, documentez explicitement cette exigence. Comprendre la portée des cookies HTTP et la gestion des sessions permet d’expliquer pourquoi un client côté serveur peut recevoir une réponse différente de celle d’un navigateur, même lorsque les deux accèdent à la même URL.

Mesurez les performances et la capacité de mise en cache par rapport à la charge de travail

Une enveloppe XML peut contenir davantage de texte structurel qu’un document JSON compact, mais cette observation ne constitue pas un critère de référence en matière de latence. Le temps total inclut l’établissement de la connexion, l’authentification, le traitement par l’application, la sérialisation, le transfert et l’analyse par le client. Une requête de base de données lente peut peser lourdement sur l’une ou l’autre implémentation.

Élaborez un scénario de lecture représentatif avant de désigner la gagnante en termes de performances entre une API REST et une API SOAP. Veillez à ce que les données demandées, le chemin réseau, la concurrence et les conditions de préchauffage soient comparables. Mesurez les octets transférés et l’analyse par le client séparément de la latence de bout en bout. Indiquez la configuration réelle afin qu’un collègue puisse reproduire le résultat.

La mise en cache est un autre domaine où les slogans induisent en erreur. La mise en cache HTTP dépend de la sémantique de la méthode, du statut, de la fraîcheur des données, des validateurs, ainsi que des champs applicables de la requête et de la réponse. La RFC 9111 définit ces règles. Un point de terminaison dit « REST » peut délibérément interdire le stockage ; le nom d’un protocole ne suffit pas à lui seul à garantir qu’une réponse peut être réutilisée en toute sécurité.

Pour le catalogue fournisseur, distinguez les descriptions de produits des niveaux de stock. Ils peuvent avoir des durées de validité différentes, même lorsqu’ils figurent dans le même document. Déterminez si le consommateur a besoin d’une observation récente à chaque fois, s’il peut revalider une représentation enregistrée ou s’il peut réutiliser les données dans un délai documenté.

Les opérations de recherche SOAP utilisent souvent la méthode HTTP POST dans les intégrations déployées ; ne partez donc pas du principe qu’un cache HTTP partagé classique réutilisera leurs réponses comme s’il s’agissait de représentations GET pouvant être mises en cache. Ne concluez pas non plus que SOAP interdit toute forme de mise en cache. La mise en cache au niveau de l’application est une conception distincte, dotée de ses propres clés, règles d’invalidation et obligations de conformité.

Rédigez le contrat de mise en cache parallèlement au contrat de données. Incluez les limites relatives au compte et aux paramètres régionaux, les horodatages de récupération, ainsi que le comportement en cas d’échec de la revalidation. Une réponse rapide qui fournit les données d’un mauvais client ou masque un obsolescence inacceptable constitue un échec d’intégration, quel que soit le résultat favorable obtenu lors des tests de performance.

Concevez la récupération avant d’activer les tentatives de réessai

La défaillance la plus délicate est celle dont le résultat est incertain. Votre client envoie une demande de commande, le fournisseur la traite, puis la connexion est interrompue avant l’arrivée de la réponse. Répéter la demande pourrait entraîner une deuxième commande. L’abandonner pourrait laisser votre système croire qu’aucune commande n’existe.

Le choix entre une API REST et une API SOAP ne résout pas ce problème en soi. Vous avez besoin d’un contrat de récupération au niveau opérationnel : un mécanisme d’idempotence, une référence métier stable que vous pouvez interroger, ou un autre chemin de réconciliation documenté. Ne déduisez pas une protection contre les doublons du simple fait qu’un SDK expose une option de nouvelle tentative.

Pour HTTP, la sémantique des méthodes sûres et idempotentes aide à orienter le comportement automatisé, mais leur signification est précise. L’idempotence concerne l’effet escompté de requêtes identiques répétées, et non des corps de réponse identiques ou la promesse d’une exécution « exactement une fois ». La RFC 9110 définit cette sémantique et aborde les considérations relatives aux nouvelles tentatives.

Une erreur SOAP fournit des informations structurées sur l’erreur, mais elle ne constitue pas une indication universelle quant à la réalisation ou non des opérations métier en aval. De même, un code d’erreur HTTP doit être interprété dans le contexte de l’opération. Examinez les catégories d’erreurs documentées, les champs d’erreurs métier et les informations de corrélation plutôt que d’appliquer une seule politique de nouvelle tentative à chaque échec.

Certains déploiements SOAP intègrent des spécifications de messagerie fiable ou d’autres fonctionnalités de coordination. Exigez la preuve explicite que la liaison et le service sélectionnés prennent en charge le comportement requis. N’attribuez pas au cœur de SOAP les garanties de livraison, les transactions distribuées ou la prévention des doublons au niveau de l’application.

Pour un collecteur en lecture seule, une conception de récupération efficace enregistre la dernière page ou le dernier élément accepté et valide la réponse avant de passer à l’étape suivante. Limitez le nombre de tentatives de réessai, conservez un état d’échec terminal clair et distinguez les erreurs de transport des résultats vides valides. Si vous implémentez le collecteur en Python, comparez les clients HTTP Python pour identifier les contrôles dont votre intégration a réellement besoin, tels que les délais d’expiration et la réutilisation des connexions.

Faites votre choix à partir d’un petit cahier des charges

Pour un fournisseur existant, le contrat disponible limite généralement le choix. Si le fournisseur ne prend en charge que SOAP pour l’opération requise, une préférence pour JSON n’offre pas d’alternative. Évaluez la chaîne d’outils prise en charge, isolez l’adaptateur et déterminez si le service répond à vos exigences.

Pour une nouvelle interface, comparez les besoins des consommateurs réels. Un catalogue public avec navigation parmi les ressources et lectures réutilisables génère des contraintes différentes de celles d’un workflow partenaire qui exige déjà un profil de sécurité des messages particulier. La comparaison entre API REST et API SOAP est utile lorsqu’elle rend ces contraintes explicites.

Situation

Éléments d’information devant guider le choix

Intégration existante avec le fournisseur

Point de terminaison pris en charge, version du contrat, accès de test et outils client maintenus

Catalogue à forte intensité de lecture

Exigences de mise à jour, validateurs, contrôles de pagination et politique de mise en cache

Flux de travail des messages des partenaires

Format de message requis, profil de sécurité et tests d’interopérabilité

Soumission des commandes

Prévention des doublons, rapprochement et gestion des résultats incertains

Migration planifiée

Parité de comportement, compatibilité avec les consommateurs et retour en arrière par étapes

Consignez l’interface sélectionnée, les hypothèses que vous avez vérifiées et les dépendances non résolues. Ajoutez une option rejetée en indiquant une raison concrète, telle que l’absence de prise en charge du profil requis par le fournisseur. Veillez à ce que ce compte-rendu soit suffisamment concis pour qu’un ingénieur de garde puisse s’en servir en cas de panne.

Si vous placez ultérieurement une façade HTTP devant un service SOAP, considérez-la comme une frontière de traduction avec ses propres tests. Le mappage de XML vers JSON ne préserve pas automatiquement la sémantique des erreurs, les transactions ou la compatibilité, et ne produit pas automatiquement une architecture REST. Vérifiez le comportement avant de présenter la façade comme un remplacement équivalent.

Points clés à retenir

  • Commencez l’évaluation d’une API REST par rapport à une API SOAP par le contrat réel du fournisseur : REST est un style architectural, tandis que SOAP définit un cadre de messagerie.
  • Examinez les schémas requis, les liaisons, les outils clients et les politiques de compatibilité avant d’estimer l’effort de mise en œuvre à partir d’exemples de charges utiles.
  • Vérifiez séparément la protection du transport, les exigences de sécurité des messages et l’autorisation des applications ; aucune de ces deux appellations ne constitue une garantie de sécurité.
  • Mesurez des requêtes représentatives et définissez le degré d’obsolescence admissible avant de revendiquer un avantage en termes de performances ou de mise en cache.
  • Exigez un contrat de récupération en cas de résultats incertains, en particulier lorsque la répétition d’une opération pourrait entraîner une duplication du travail métier.

FAQ

Une même application peut-elle exposer les deux interfaces ?

Oui. Une application peut fournir plusieurs interfaces sur des capacités métier partagées. Chaque interface doit néanmoins disposer d’un contrat clair, d’un mappage des erreurs et d’une politique de compatibilité. Testez des opérations équivalentes par rapport aux mêmes résultats métier attendus, et évitez qu’une interface ne contourne les validations ou les contrôles d’autorisation que l’autre impose.

Le choix de SOAP nécessite-t-il un langage de programmation particulier ?

Non. SOAP définit le comportement de messagerie plutôt qu’un langage d’application obligatoire. La contrainte pratique réside dans la capacité d’une bibliothèque gérée au sein de votre stack à prendre en charge la description exacte du service, la liaison et les extensions du fournisseur. Évaluez cette prise en charge à l’aide des artefacts du fournisseur plutôt que de supposer qu’une prise en charge XML de base est suffisante.

GraphQL est-il un autre nom pour REST ?

Non. GraphQL décrit un modèle de requête et d’exécution différent. Sa disponibilité ne permet pas de trancher la comparaison entre un service SOAP existant et une interface orientée REST. Si vous l’évaluez comme une option supplémentaire, rédigez une comparaison distincte autour des mêmes exigences des consommateurs et des mêmes contraintes opérationnelles, plutôt que de le considérer comme un simple changement de format.

Choisissez l’interface que vous pouvez exploiter de manière fiable

Le résultat utile d’une comparaison entre une API REST et une API SOAP est un plan d’intégration. Vous devez savoir ce que signifient les messages, comment le client obtient son contrat, quels mécanismes de sécurité sont requis et ce qui se passe après une réponse incertaine. Un format de charge utile familier est utile, mais il ne constitue qu’une partie de ce plan.

Pour l’intégration d’un fournisseur, créez un petit adaptateur autour d’échanges vérifiés et de résultats spécifiques au domaine. Gardez à disposition le contexte de la requête et les identifiants de diagnostic, préservez la signification des erreurs externes et testez la récupération avant d’augmenter le trafic. Pour un nouveau service, documentez ces mêmes comportements afin que les consommateurs puissent faire des choix éclairés sans avoir à procéder à une ingénierie inverse de votre implémentation.

Lorsque les informations nécessaires sont disponibles via des pages web plutôt que via une API de fournisseur prise en charge, évaluez l’API Scraper de WebScrapingAPI comme voie alternative de collecte de données. Placez les données extraites dans le cadre d’un contrat interne clair afin que votre pipeline en aval puisse traiter les enregistrements d’API et les observations de pages web avec une validation et une provenance explicites.

À propos de l'auteur

Gabriel Cioci, Développeur full-stack @ WebScrapingAPI

Gabriel Cioci

Développeur full-stack

Gabriel Cioci est développeur Full Stack chez WebScrapingAPI, où il se charge de la création et de la maintenance des sites web, du panneau utilisateur et des principaux éléments de la plateforme destinés aux utilisateurs.

Commencez à créer

Prêt à faire évoluer votre système de collecte de données ?

Rejoignez plus de 2 000 entreprises qui utilisent WebScrapingAPI pour extraire des données Web à l'échelle de l'entreprise, sans aucun coût d'infrastructure.